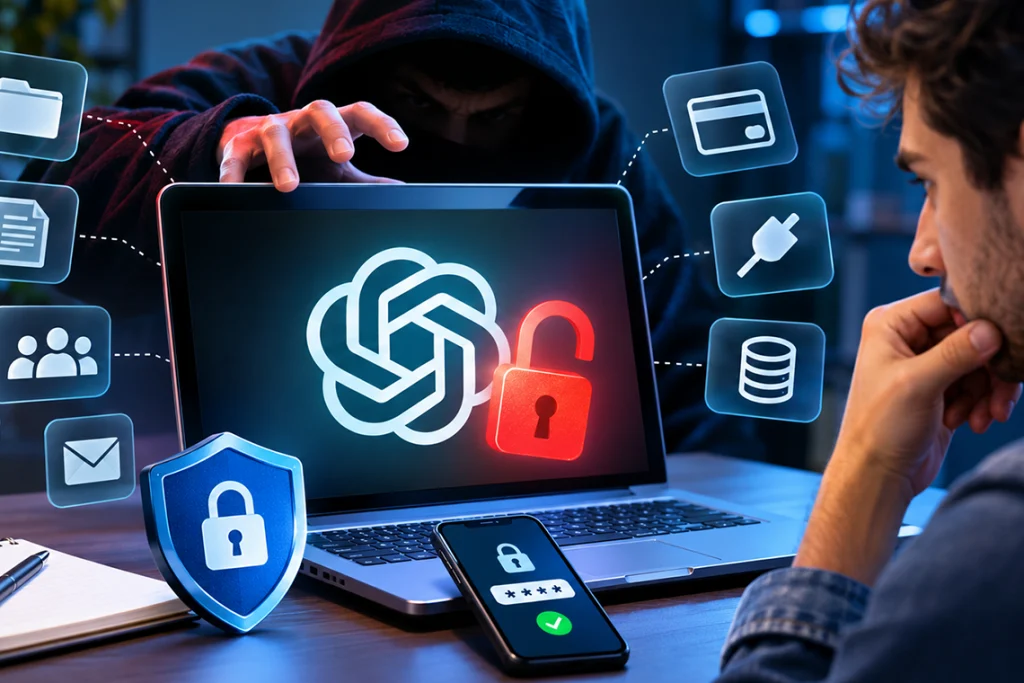
El robo de una cuenta de ChatGPT puede ser una realidad y tener consecuencias mucho más graves que perder el acceso al asistente o permitir que alguien lea las conversaciones.
Si un ciberdelincuente consigue ingresar, podría encontrar información personal, documentos laborales, datos de clientes y detalles de proyectos confidenciales. Incluso, dependiendo de las funciones habilitadas y los servicios conectados, podría utilizar algunas de esas herramientas para suplantar la identidad del usuario o provocar pérdidas económicas.
ChatGPT se ha convertido en un aliado para organizar viajes, resolver consultas tecnológicas, analizar propuestas comerciales, revisar documentos, generar ideas y preparar conversaciones importantes. Su utilidad crece con cada nueva actividad, pero también lo hace la cantidad de información que compartimos con esta tecnología.
Precisamente, ESET Latinoamérica advierte sobre los riesgos que implica perder el control de una cuenta de este tipo y analiza cómo podría aprovecharse un atacante de los datos disponibles, a favor de nuestros lectores reproducimos esta información, porque la preocupación no se limita a la privacidad individual: también puede comprometer a compañeros de trabajo, clientes, empresas y contactos personales.
Robo de una cuenta de ChatGPT: seis riesgos que van más allá de perder el acceso
La gravedad de un incidente depende de cómo se utilice el asistente, qué información se haya compartido, cuáles funciones estén habilitadas y qué servicios externos tengan conexión con la cuenta.
Entre los principales escenarios identificados se encuentran:
- Exposición de información personal y confidencial
Es uno de los riesgos más evidentes. Si un atacante consigue ingresar a una cuenta, podría consultar las conversaciones, revisar los documentos compartidos y acceder a otros datos disponibles.
Dependiendo del uso que se le dé a ChatGPT, podrían quedar expuestos datos personales, información laboral, estudios médicos, planes, proyectos empresariales y otros contenidos que el usuario considera privados.
- Ataques de ingeniería social más convincentes
La información almacenada en las conversaciones puede convertirse en una herramienta para diseñar engaños personalizados. Un ciberdelincuente podría conocer los intereses del usuario, identificar sus relaciones profesionales y personales, entender sus responsabilidades e incluso reconocer situaciones que le preocupan.
En este contexto, tendría mayores elementos para preparar mensajes fraudulentos, suplantar identidades o construir estafas mucho más creíbles. En otras palabras, no solo tendría información de la víctima: podría utilizarla para manipular su confianza y la de quienes la rodean.
- Información de terceros en peligro
El problema puede extenderse cuando se han compartido contratos, documentos internos, datos de clientes o archivos empresariales.
En estos casos, el incidente deja de ser un asunto exclusivamente personal. También podría afectar a organizaciones, colaboradores, proveedores y personas cuya información fue compartida en las conversaciones.
- Uso indebido de funciones e integraciones
El alcance del ataque también depende de las herramientas, permisos e integraciones conectadas a la cuenta.
Por ejemplo, si existe una integración autorizada para enviar correos electrónicos, un atacante podría intentar utilizarla para hacerse pasar por el propietario, engañar a un compañero de trabajo, solicitar información confidencial o distribuir enlaces fraudulentos.
De igual manera, si la cuenta tiene acceso a documentos laborales, podrían quedar expuestos archivos que contienen información sensible. Esto no significa que cualquier cuenta comprometida permita ejecutar todas estas acciones: las posibilidades dependen de los permisos y controles de acceso de cada servicio.
- Gastos y pérdidas económicas
Si la cuenta tiene acceso a funciones de pago, créditos de API u otros recursos que generan cobros, un atacante podría provocar consumos no autorizados.
Esto representa un riesgo adicional para profesionales, desarrolladores y empresas que utilizan servicios asociados con inteligencia artificial y tienen recursos facturables habilitados.
- Pérdida definitiva o temporal del control de la cuenta
Un ciberdelincuente también podría modificar configuraciones de seguridad e intentar dificultar la recuperación del acceso. Como consecuencia, el usuario podría quedarse sin sus conversaciones y herramientas mientras intenta recuperar el control y contener el incidente.
¿Cómo pueden robar tu cuenta de ChatGPT?
Existen tres escenarios frecuentes que pueden facilitar que un atacante consiga las credenciales o encuentre una sesión abierta.
- Phishing: mensajes falsos para robar tus credenciales
Una de las técnicas más utilizadas es el phishing. El delincuente envía un correo electrónico, mensaje en redes sociales o incluso utiliza anuncios fraudulentos que aparentan provenir de ChatGPT u OpenAI.
El mensaje puede advertir sobre un supuesto problema con la cuenta, un inicio de sesión sospechoso o la necesidad de verificar los datos personales. Generalmente incluye un enlace que conduce a una página falsa, diseñada para parecer legítima.
Cuando la víctima introduce su correo electrónico y contraseña, entrega involuntariamente sus credenciales al atacante, quien puede intentar utilizarlas para ingresar a la cuenta.
La recomendación es desconfiar de los mensajes inesperados que solicitan verificar información o actuar con urgencia. Antes de hacer clic, conviene comprobar el sitio web y acceder directamente a los canales oficiales.
- Reutilización de contraseñas
Utilizar la misma contraseña para ChatGPT, el correo electrónico y otras plataformas puede facilitar el trabajo de los ciberdelincuentes.
Cuando las credenciales de un servicio quedan expuestas en una filtración de datos, los atacantes pueden probar esa misma combinación de correo y contraseña en otros sitios. Esta práctica se conoce como credential stuffing.
El problema es que una sola filtración puede abrir la puerta a diferentes cuentas digitales, especialmente cuando el usuario no utiliza contraseñas independientes.
- Dispositivos comprometidos o sesiones abiertas
Un computador infectado con malware podría permitir que un atacante robe información ingresada por el usuario o determinadas credenciales almacenadas en el equipo.
Sin embargo, no siempre se necesita un ataque sofisticado. También puede ocurrir que alguien deje abierta su cuenta en un computador compartido, utilice un dispositivo ajeno sin cerrar la sesión o pierda un equipo que permanece desbloqueado.
En cualquiera de estos escenarios, una persona no autorizada podría encontrar una sesión activa y consultar la información disponible.
¿Qué hacer si alguien entra a tu cuenta de ChatGPT?
Si sospechas que otra persona accedió a tu cuenta sin autorización o confirmas que un atacante tomó el control, actuar rápidamente puede reducir las consecuencias. Sigue estos cinco pasos:
- Cambiar la contraseña inmediatamente
Lo primero es actualizar la credencial de acceso y reemplazarla por una contraseña nueva, robusta y exclusiva para esa cuenta.
Si el acceso a ChatGPT se realiza mediante Google o Microsoft, también es importante cambiar la contraseña del servicio correspondiente, especialmente cuando existan indicios de que esas credenciales pudieron quedar comprometidas.
- Cerrar todas las sesiones activas
Desde la configuración de seguridad de ChatGPT, se debe utilizar la opción para cerrar las sesiones abiertas en otros dispositivos.
Esta medida obliga a los equipos conectados a iniciar sesión nuevamente y ayuda a limitar la permanencia de un posible intruso.
- Revisar la actividad de la cuenta
Es importante identificar cualquier acción que no reconozcas: inicios de sesión, cambios de contraseña, modificaciones en los métodos de autenticación o conversaciones que no recuerdes haber iniciado.
También conviene revisar las acciones realizadas desde las herramientas e integraciones conectadas, cuando corresponda.
- Activar la autenticación de doble factor
La autenticación de dos factores agrega una segunda comprobación al proceso de inicio de sesión. Así, aunque un atacante consiga la contraseña, todavía necesitaría superar esa verificación adicional.
Un detalle importante: activa esta protección después de cambiar la contraseña y cerrar las sesiones abiertas. La razón es sencilla: habilitar el doble factor no desconecta automáticamente a alguien que ya haya iniciado sesión.
- Contactar al soporte oficial de OpenAI
Si encuentras actividad no autorizada, no puedes recuperar el acceso o sospechas que la cuenta continúa comprometida, debes comunicarte con el equipo de soporte de OpenAI mediante su Centro de ayuda.
La prioridad es recuperar el control, revisar el incidente y evitar que el atacante siga utilizando la cuenta.
La seguridad de ChatGPT también depende de tus hábitos digitales
Para Mario Micucci, investigador de Seguridad Informática de ESET Latinoamérica, determinar la gravedad del robo de una cuenta depende de la utilidad que se le dé, la información que se comparta, las funciones utilizadas y los servicios conectados.
No es lo mismo utilizar ChatGPT para consultas generales que compartir documentos internos de una compañía, información de clientes o archivos confidenciales. Cuanto más sensible sea el contenido, mayores pueden ser las consecuencias de una exposición.
Por eso, recomienda adoptar algunas prácticas básicas de seguridad digital:
- Utilizar una contraseña única, robusta y difícil de adivinar.
- Activar la autenticación de doble factor.
- No compartir contraseñas, datos financieros ni información confidencial.
- Revisar periódicamente los permisos de las aplicaciones y las integraciones conectadas.
- Mantener actualizados el sistema operativo, el navegador y las soluciones de seguridad.
- Desconfiar de mensajes inesperados que soliciten información o exijan actuar con urgencia.
La inteligencia artificial está ampliando las posibilidades para aprender, trabajar y desarrollar proyectos. Sin embargo, aprovechar sus capacidades también exige asumir una mayor responsabilidad sobre los datos que compartimos.
La mejor protección no comienza cuando descubrimos que alguien entró a nuestra cuenta, sino mucho antes: cuando aprendemos a utilizar la tecnología con criterio, control y responsabilidad.
🌎 Punto de encuentro

0 comentarios