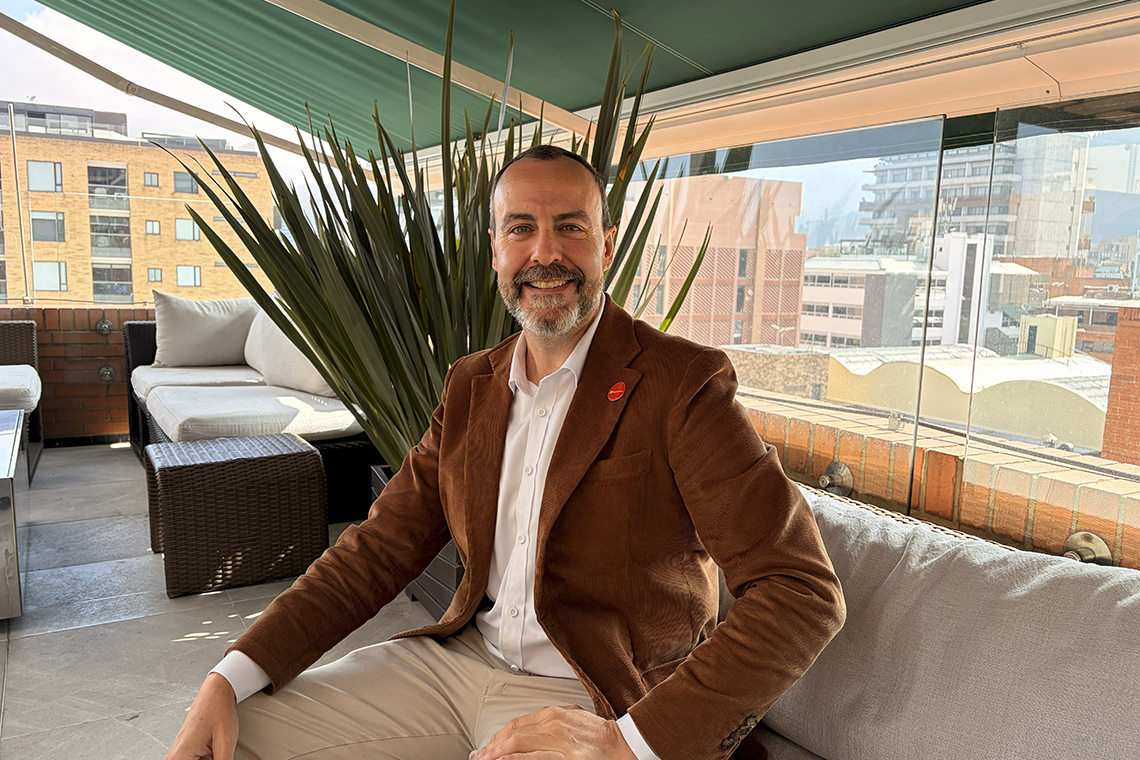
La inteligencia artificial está cambiando las reglas de la ciberseguridad. Los agentes autónomos ya pueden acceder a sistemas, consultar información y ejecutar tareas dentro de las organizaciones. Pero ¿qué sucede cuando tienen más permisos de los necesarios o interpretan mal una instrucción? BeyondTrust advierte que el desafío empresarial ya no consiste únicamente en detener a los ciberdelincuentes, sino también en controlar las tecnologías que las propias compañías están incorporando.
En un escenario donde los agentes de IA pueden trabajar mientras sus usuarios duermen, las empresas se enfrentan a una nueva realidad: una herramienta creada para aumentar la productividad también puede convertirse en una puerta de entrada para ataques, errores operativos y pérdida de información. La discusión cobra especial importancia en Colombia, donde Javier Fernández, Territory Manager de BeyondTrust para la región NOLA, plantea que la seguridad debe evolucionar al mismo ritmo que la automatización.
Ciberseguridad: cuando los ataques dejan de elegir a sus víctimas
Uno de los cambios más importantes en el panorama de las amenazas es la automatización de los ataques. Ya no es necesario que un ciberdelincuente seleccione manualmente cada organización. Los sistemas pueden explorar direcciones IP e identificar oportunidades de intrusión.
Fernández lo explica de manera contundente: Ya no importa quién seas, para el atacante eres una dirección IP y va a explorar qué puede hacer contigo.
Esta transformación obliga a cambiar la percepción tradicional de la seguridad informática. Una compañía no necesita administrar información financiera de millones de personas ni ser una multinacional para convertirse en objetivo.
El ejecutivo también advierte sobre la necesidad de incorporar la protección digital a la gestión del riesgo operativo: Cualquier organización que no esté preparada lo va a pasar muy mal.
El problema no termina en los ataques externos. La incorporación acelerada de inteligencia artificial está generando nuevos puntos de exposición dentro de las propias empresas.
Los agentes de IA necesitan límites, no solamente capacidades
Durante la conversación, Fernández destacó tres asuntos fundamentales: los ataques automatizados, los riesgos derivados de la implementación de agentes y la falta de mecanismos efectivos para gobernarlos.
La preocupación es especialmente relevante porque las organizaciones están compitiendo por automatizar procesos, pero no siempre establecen controles sobre lo que estas herramientas pueden hacer.
El entrevistado menciona una estadística atribuida a Gartner: el 80 % de los problemas ocasionados por un agente no estaría relacionado con un ataque malicioso, sino con fallas de diseño, interpretación de instrucciones o comprensión del contexto humano.
Nos hemos metido en una carrera por ver quién automatiza más, pero estamos dejando de lado un tercer elemento fundamental: el gobierno de los agentes, señala Fernández.
La advertencia tiene implicaciones concretas. Un agente con acceso a información empresarial podría interpretar equivocadamente una instrucción, modificar archivos importantes o ejecutar operaciones para las que no debería tener autorización.
Por eso, la gobernanza de inteligencia artificial debe pasar de los documentos corporativos a controles reales sobre las identidades, los accesos y las acciones permitidas.
El riesgo también puede venir de otra inteligencia artificial
La evolución hacia sistemas capaces de tomar decisiones y ejecutar tareas autónomamente introduce otro escenario: una inteligencia artificial puede interactuar con otra y convertirse en objetivo de manipulación.
Fernández considera que las organizaciones deben revisar cuidadosamente los permisos y mantener la supervisión humana sobre las decisiones críticas.
Es necesario regular muy bien los permisos y propiciar que las decisiones sigan estando en manos de los seres humanos hasta que tengamos la certeza de que entendemos correctamente cómo funciona esa inteligencia artificial, afirma.
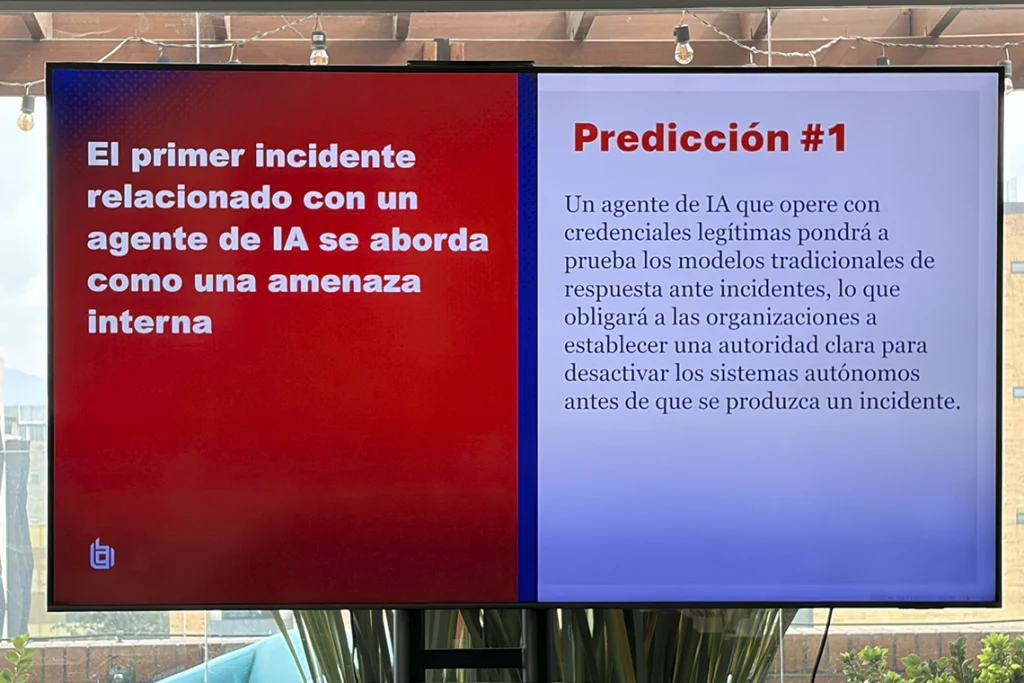
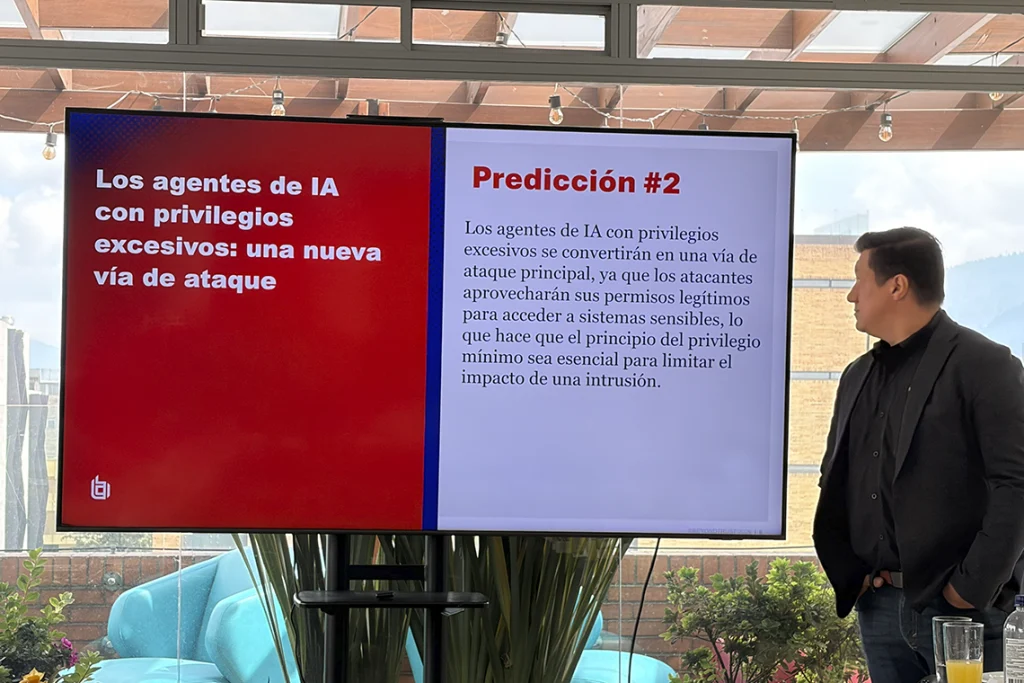
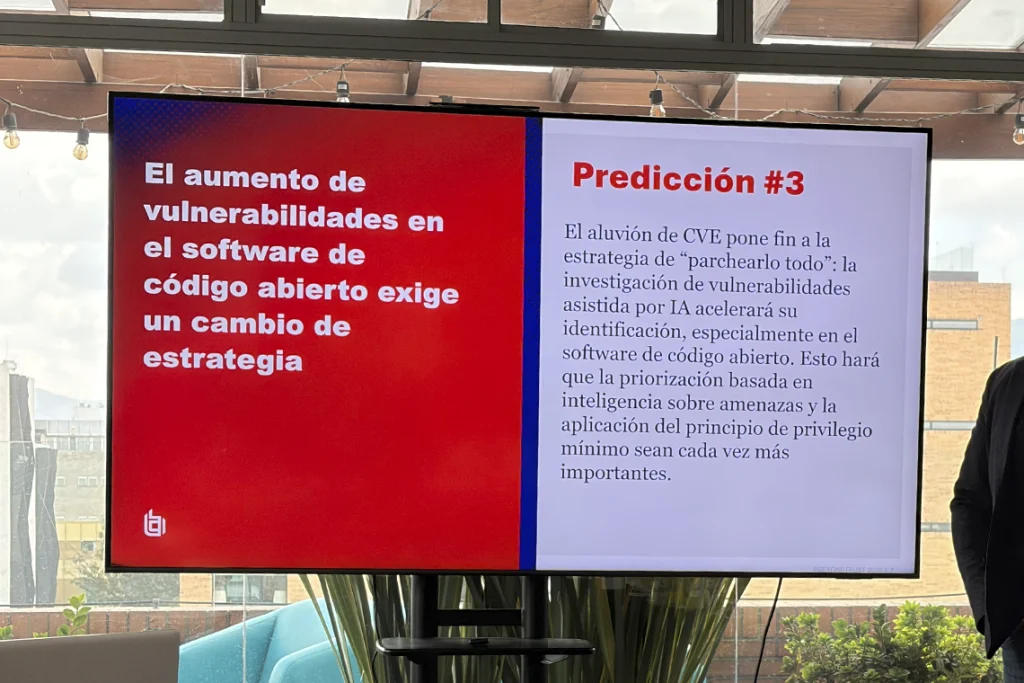
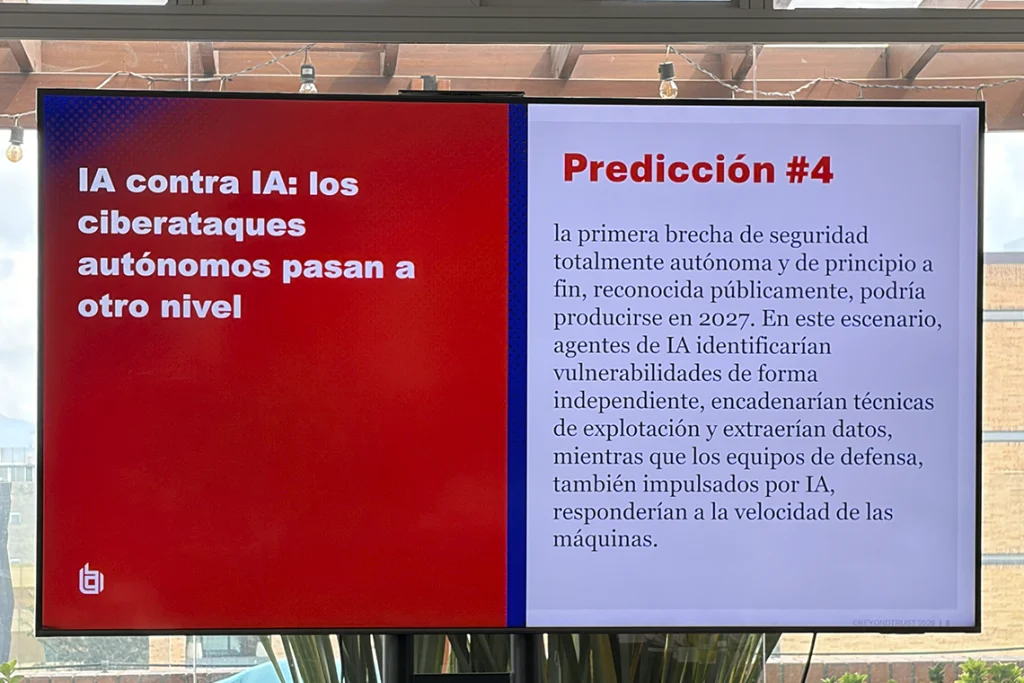
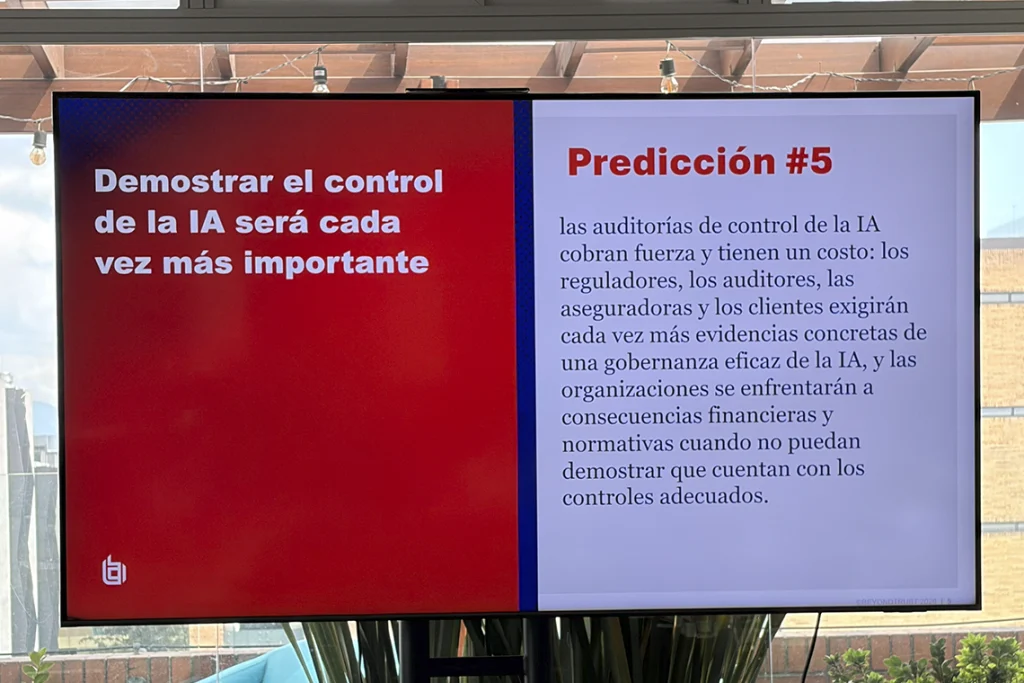
La preocupación no es hipotética. Durante la presentación de las tendencias del informe de BeyondTrust se expusieron cinco predicciones que permiten entender hacia dónde se dirige la seguridad empresarial:
1. Los agentes de IA como amenazas internas: pueden utilizar credenciales legítimas y ejecutar acciones perjudiciales sin intención maliciosa.
2. Ataques dirigidos a los agentes: los ciberdelincuentes pueden incorporar instrucciones maliciosas en correos y documentos para manipular a los asistentes que procesan información.
3. Priorización de vulnerabilidades: las empresas necesitarán identificar qué riesgos pueden causar mayores daños y cuáles deben atender primero.
4. IA contra IA: atacantes y defensores utilizarán sistemas automatizados para identificar amenazas, responder y proteger infraestructuras.
5. Mayor gobernanza: las organizaciones necesitarán políticas y controles que definan qué pueden consultar, modificar y ejecutar sus agentes.
Uno de los ejemplos presentados ilustra la dimensión del problema: un agente autónomo habría eliminado una base de datos completa en aproximadamente nueve segundos después de interpretar equivocadamente una instrucción. La situación demuestra que la autonomía sin controles puede convertirse en un riesgo para la continuidad del negocio.
También se expuso cómo la ingeniería social puede evolucionar mediante mensajes diseñados para engañar a los agentes, aprovechando información pública y datos personales para construir ataques personalizados.
Ransomware: controlar los privilegios puede marcar la diferencia
Aunque las amenazas evolucionan, existen principios de seguridad que siguen siendo fundamentales. Uno de ellos es la gestión de accesos privilegiados o PAM (Privileged Access Management).
Fernández explica que los ataques que buscan instalar ransomware necesitan superar barreras relacionadas con los accesos y las credenciales que permiten operar sobre la infraestructura.
Un ciberataque que busca generar una brecha de seguridad para instalar ransomware necesita dos elementos: un acceso privilegiado a la infraestructura y una credencial privilegiada que permita iniciar sesión en los activos de esa infraestructura y desplegar el ransomware.
Las soluciones PAM permiten controlar precisamente esos permisos y credenciales. No evitan que una persona caiga en una campaña de phishing, pero pueden impedir que un atacante consiga los privilegios necesarios para avanzar dentro de los sistemas.
Aquí aparece un concepto especialmente importante: el principio de mínimo privilegio. Cada empleado, dispositivo o agente debe tener únicamente los permisos que necesita para cumplir su función.
Esto implica conceder accesos bajo demanda, limitar su duración, registrar las actividades y retirar las autorizaciones cuando termina la tarea.
La recomendación de BeyondTrust es clara: Nuestra recomendación es establecer una línea base, definir los permisos adecuados y poner las herramientas a trabajar al servicio de una buena definición de seguridad.
BeyondTrust: visibilidad para anticiparse a las amenazas
Otro de los mensajes centrales de la presentación fue la importancia de la visibilidad. Una empresa necesita conocer qué sucede dentro de su infraestructura, quién accede a sus recursos, qué privilegios utiliza y cómo se comportan sus sistemas.
En este contexto, BeyondTrust destacó sus inversiones en inteligencia artificial e Insights, una tecnología orientada a proporcionar visibilidad y control sobre los comportamientos y riesgos presentes en los entornos empresariales.
La compañía también explicó el trabajo de su equipo de investigación y especialistas en seguridad ofensiva, identificado durante la presentación como Phantom Labs (equipo de investigación de seguridad ofensiva), que estudia las técnicas de los atacantes para desarrollar mecanismos de protección.
Uno de los casos compartidos involucró cajeros automáticos en Brasil que, según la exposición, eran comprometidos mediante dispositivos USB para ejecutar operaciones fraudulentas. El control de credenciales y privilegios permitió impedir que los atacantes avanzaran en los sistemas.
La enseñanza es relevante: una intrusión no necesariamente significa que el atacante pueda tomar el control de toda la infraestructura. Los controles adecuados pueden limitar sus movimientos.
Colombia, un mercado estratégico en la evolución de la ciberseguridad
La conversación también permitió conocer la importancia que tiene Colombia para BeyondTrust. Fernández fue directo al referirse al mercado nacional: Colombia es el eje, el hub de América Latina para todo nuestro desarrollo.
El ejecutivo considera que el país tiene perspectivas de crecimiento importantes y representa un mercado prioritario para la compañía.
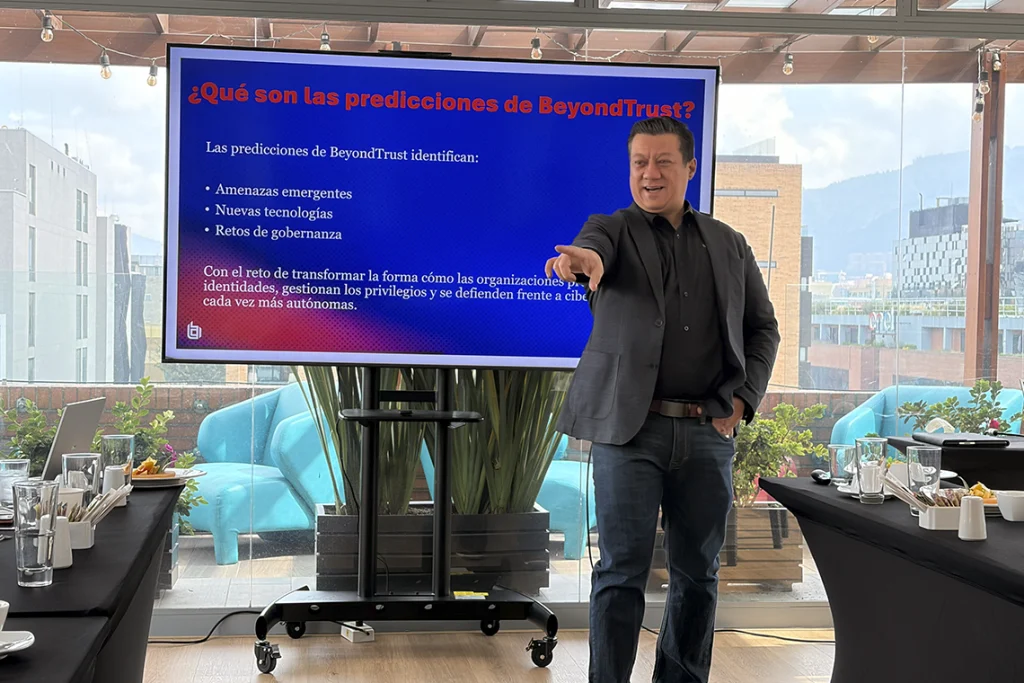
Por su parte, Marcio Bonifacio, vicepresidente de Ventas de BeyondTrust para Latinoamérica y el Caribe, señaló que Brasil continúa encabezando la cantidad de ataques en la región, seguido de México y otros mercados como Colombia, Argentina, Chile y Perú.
Bonifacio también relacionó esta actividad con la transformación de los grupos delincuenciales, que encuentran en los ataques digitales una alternativa para obtener financiación.
Este panorama refuerza la necesidad de que las organizaciones latinoamericanas consideren la protección de infraestructura tecnológica como una inversión estratégica y no como un gasto opcional.
¿Estamos ante una burbuja de inteligencia artificial?
Otro tema interesante fue la sostenibilidad de las inversiones en inteligencia artificial. Fernández compartió su perspectiva personal y consideró que podría existir una burbuja alrededor de esta tecnología, particularmente en Estados Unidos, debido a la construcción de centros de datos que podrían enfrentar dificultades para alcanzar los niveles de ocupación previstos.
Su reflexión apunta a un posible cambio en el comportamiento de las inversiones: Considero que no habrá el mismo auge desde la perspectiva de la inversión.
En su opinión, el protagonismo podría trasladarse hacia los gobiernos, que encontrarían en la inteligencia artificial una herramienta estratégica de poder y defensa.
Esto no significa que la tecnología vaya a desaparecer. Por el contrario, Fernández considera que permanecerán aquellas aplicaciones capaces de ayudar a las personas, automatizar procesos y evolucionar el desarrollo de software.
El mensaje para los empresarios: invertir con estrategia
La principal recomendación de BeyondTrust para las empresas colombianas es dejar de pensar exclusivamente en adquirir las herramientas más avanzadas del mercado y comenzar por entender sus propios riesgos.
La seguridad requiere procesos, políticas, visibilidad y una administración adecuada de los permisos. También demanda una transformación del papel de los proveedores tecnológicos, que deben evolucionar desde la simple comercialización de soluciones hacia modelos de consultoría, acompañamiento e integración.
Fernández utiliza una comparación sencilla para explicar esta necesidad: si una empresa desarrolla trabajos en altura, debe proporcionar cascos, arneses y capacitación. De la misma manera, una organización que depende de la tecnología necesita invertir en protección digital y establecer los procedimientos para utilizar correctamente esas herramientas.
Su mensaje final resume esta responsabilidad: La manera de enfrentar esta situación es cortar esa fuente de financiación.
Esto implica dificultar que los atacantes consigan accesos, privilegios y oportunidades para monetizar sus actividades.
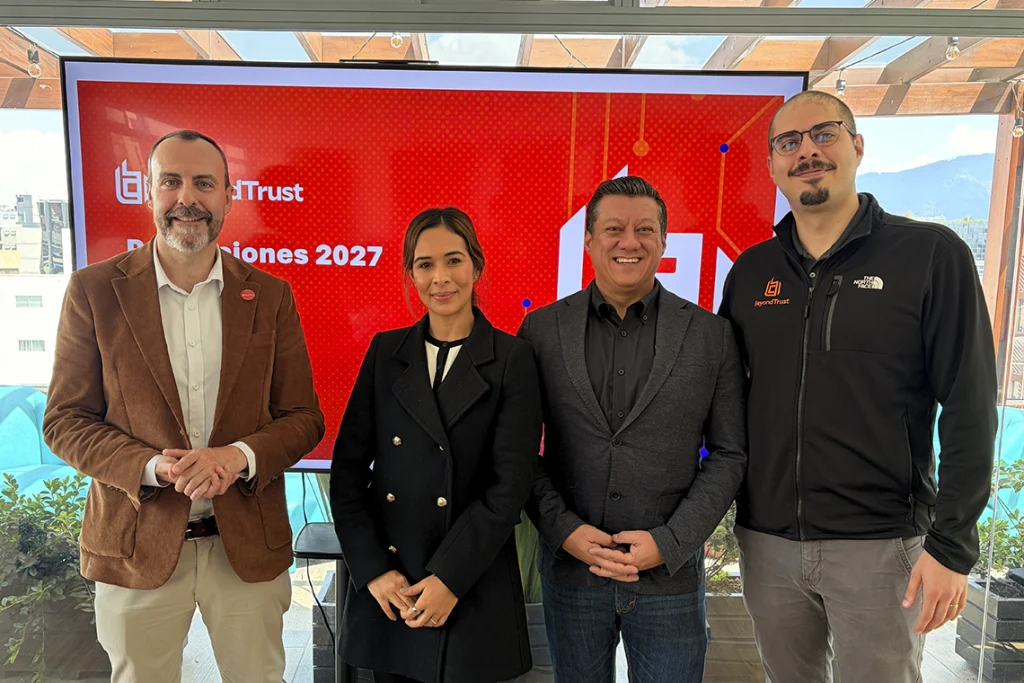
De izquierda a derecha: Javier Fernández, Gerente de NOLA; Kelly Quintero, Gerente Senior de Socios Comerciales para Latinoamérica; Marcio Bonifacio, Vicepresidente de Ventas para Latinoamérica y Caribe, y Francisco Lugo, Ingeniero de Soluciones para Colombia.
La seguridad comienza antes del ataque
La inteligencia artificial está ampliando las capacidades de las empresas, pero también está multiplicando los riesgos que deben aprender a gestionar. Los agentes autónomos, el ransomware, la ingeniería social y los ataques automatizados obligan a replantear las estrategias tradicionales de protección.
La verdadera ventaja no estará en acumular más herramientas, sino en comprender qué sucede dentro de la organización, quién tiene acceso a la información y qué puede hacer cada sistema.
En definitiva, una empresa que no controla sus accesos tampoco controla completamente sus riesgos. En la nueva economía digital, innovar será indispensable, pero hacerlo con responsabilidad será lo que permita crecer sin poner en juego el negocio.
🌎 Punto de encuentro

0 comentarios